AI-ға сенім дереккөз бен қолжетімділікті бақылаудан басталады
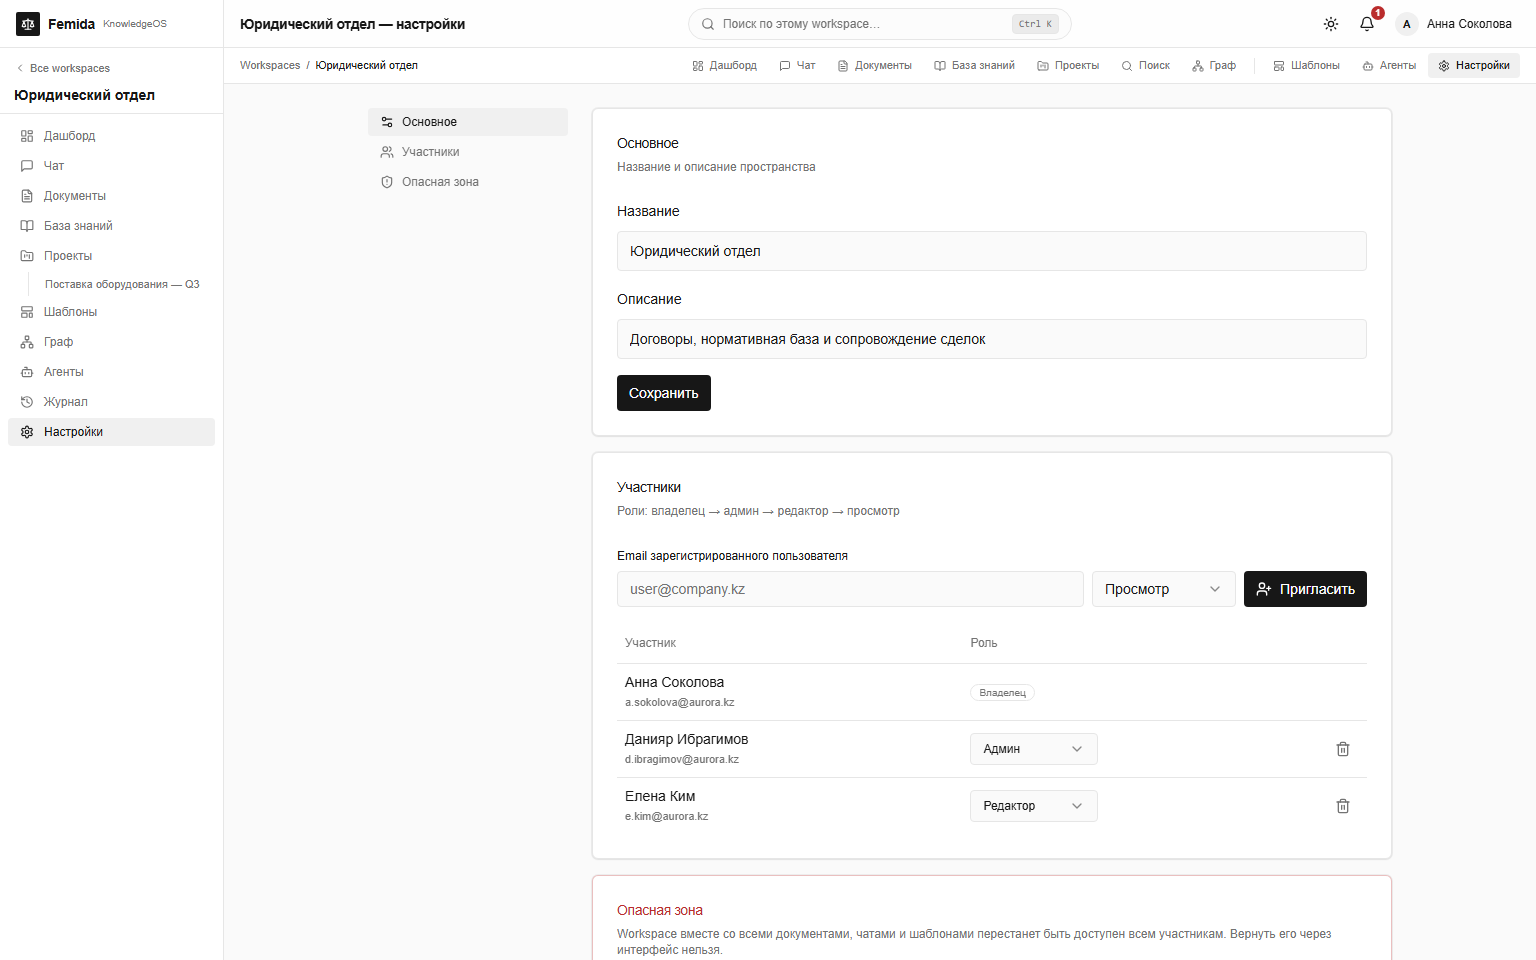
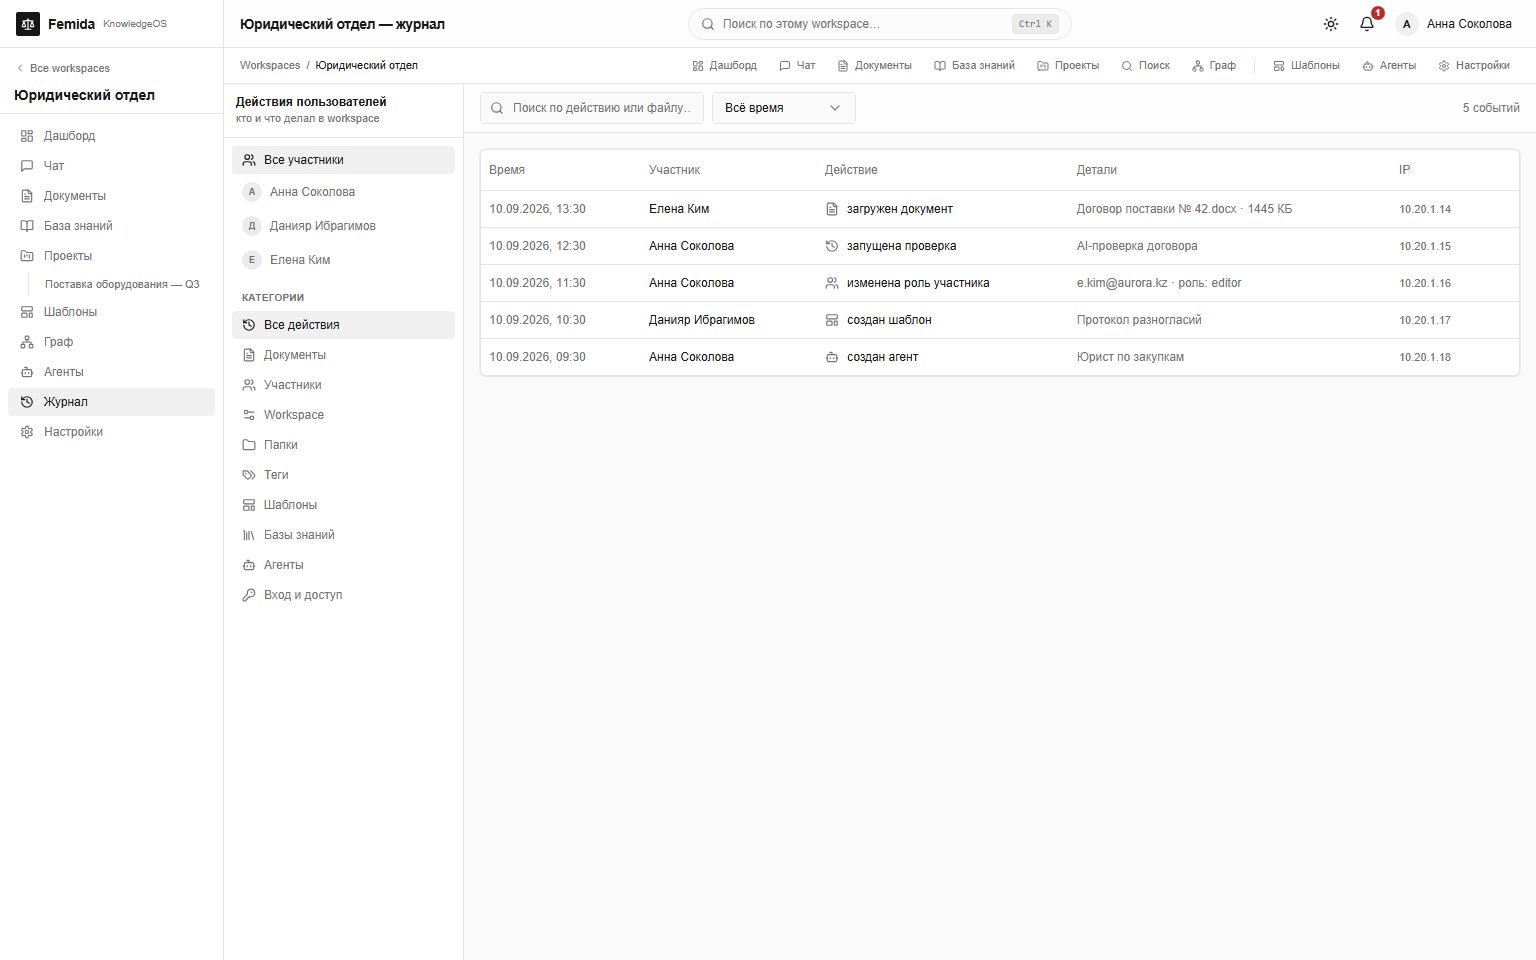
Қорғаныс бірнеше деңгейден тұрады: access JWT 15 минут, ал ауысып отыратын refresh token httpOnly cookie ішінде 30 күн жарамды. Ескі refresh token қайта қолданылса, байланысты токендер тобы қайтарып алынады. Backend workspace ішіндегі рөлді тексереді; API CSRF, rate limiting және security headers арқылы, жүктеу нақты MIME түрі мен SHA-256 арқылы қорғалады. Аудит құжаттармен, үлгілермен, агенттермен және қолжетімділікпен жасалған операцияларды тіркейді.
15 минутaccess JWT
30 күнrefresh token
SHA-256файлдарды бақылау
4workspace рөлдері
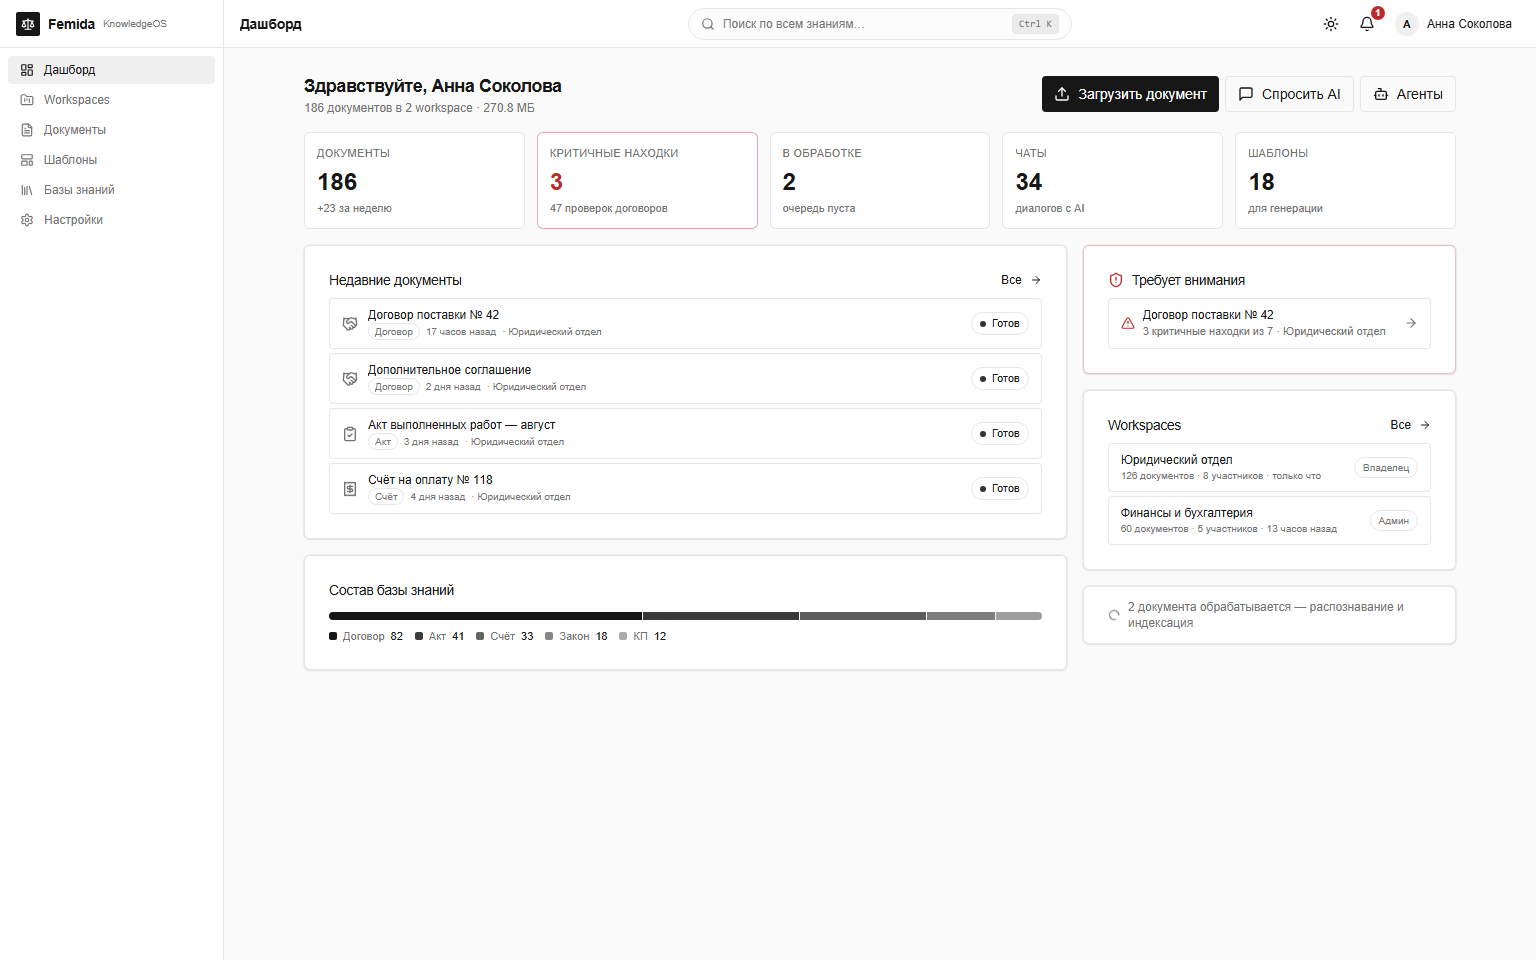
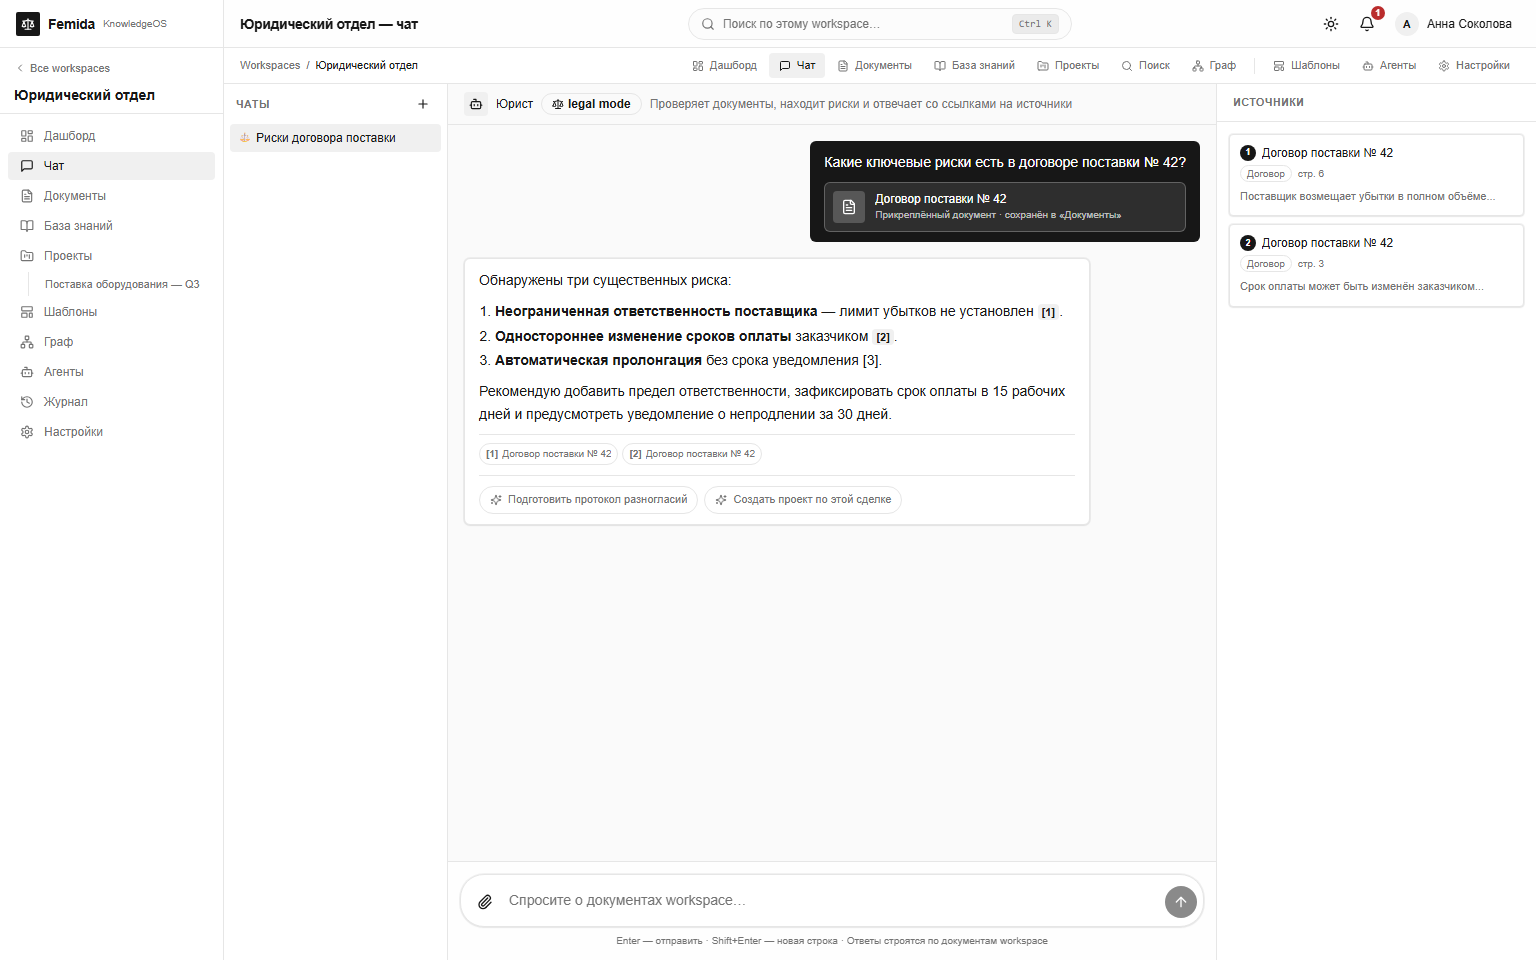
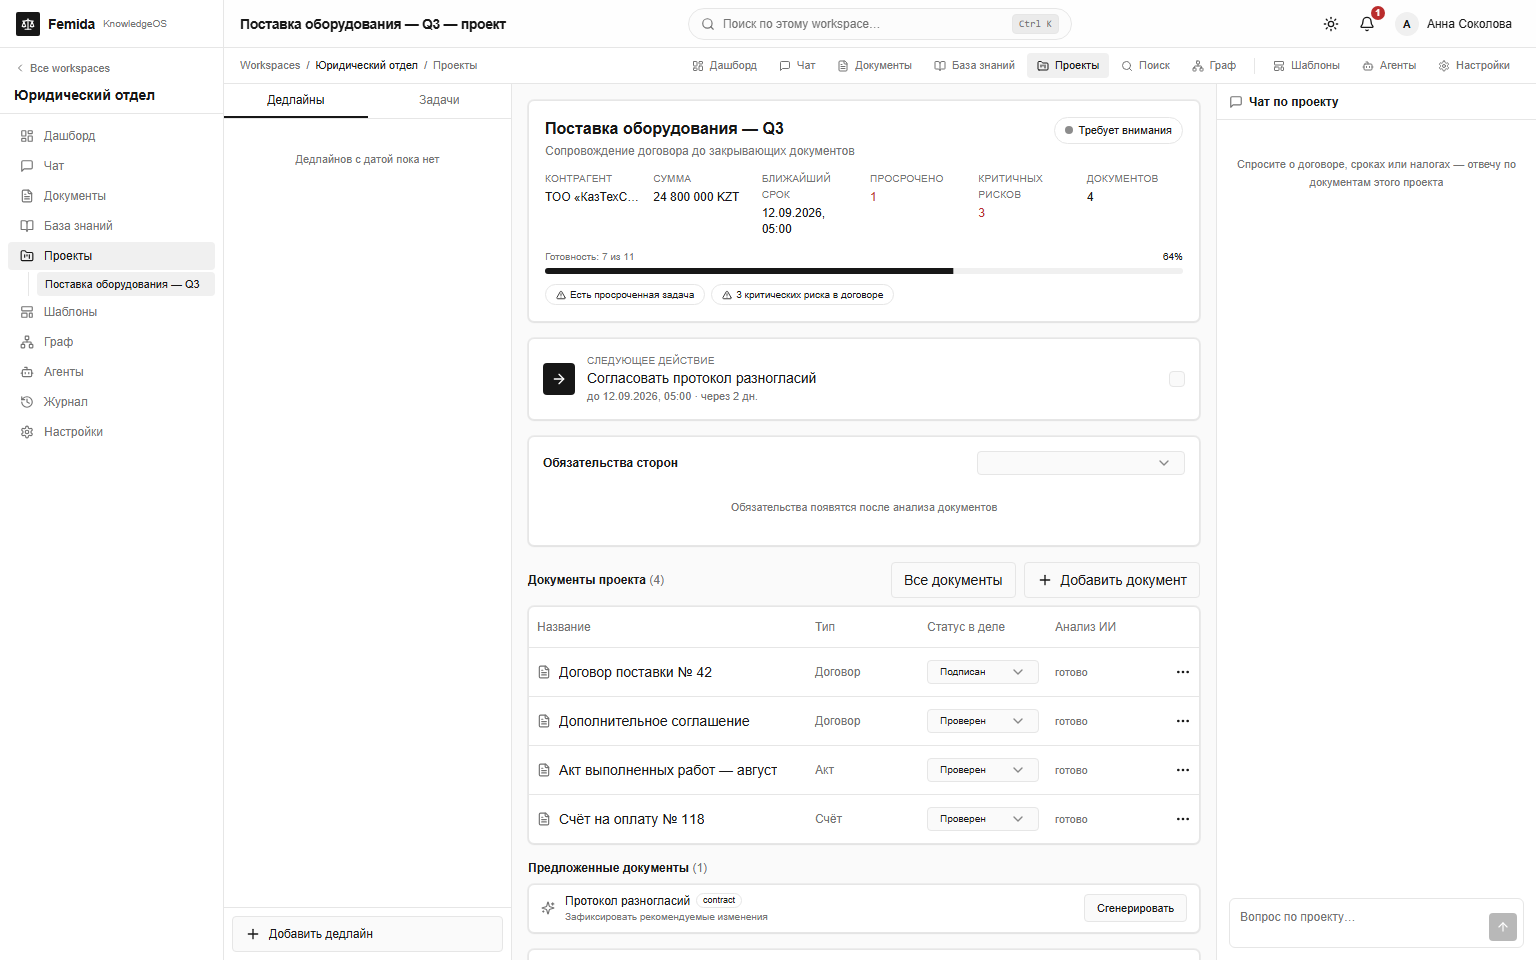
Қазіргі кезең — production-ға бағытталған архитектурасы бар функционалды MVP. Тапсырыс берушіде іске қосар алдында соңғы CI/E2E тексерулері, инфрақұрылымды баптау және қабылдау сынақтары қажет. Экрандағы демонстрациялық деректер клиенттің нақты құжаттары ретінде көрсетілмейді.